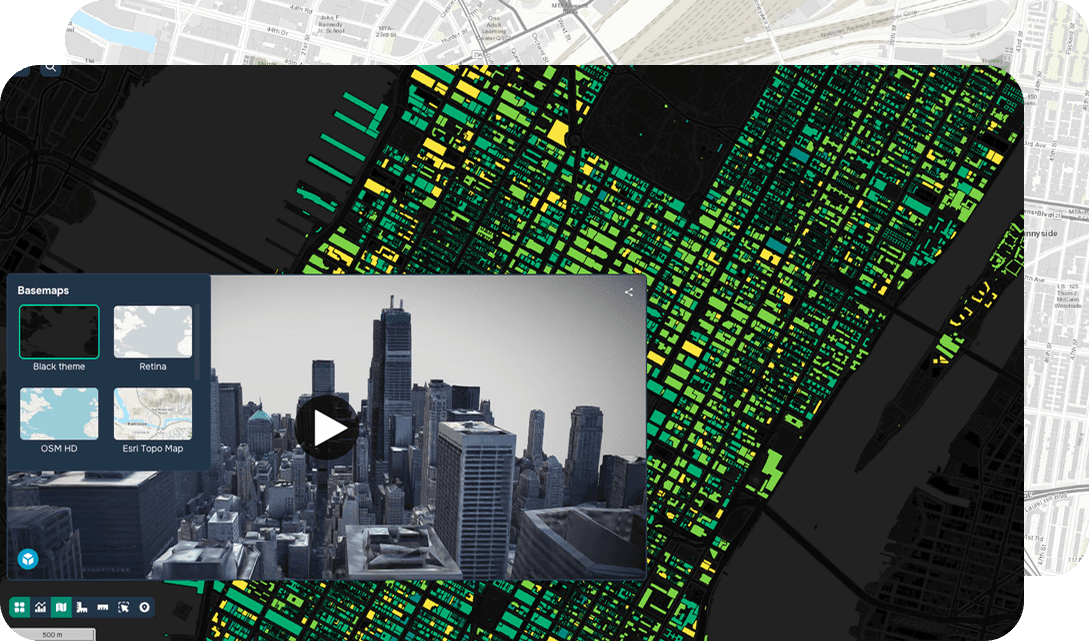
Modélisation d’attaques
Définition
La modélisation d’attaques consiste à simuler des scénarios de menace potentiels pour évaluer les vulnérabilités, les stratégies de réponse et l’exposition au risque. Cette approche est utilisée en défense, en sécurité et en protection des infrastructures critiques. Les modèles considèrent les trajectoires de déplacement, les zones de détection, le calendrier et l’allocation des ressources. L’objectif n’est pas la prédiction mais la préparation. En explorant plusieurs scénarios, les organisations peuvent identifier des points faibles, tester des plans de réponse et améliorer leur résilience. La modélisation d’attaques soutient la prise de décision proactive en permettant aux planificateurs d’évaluer les conséquences avant que de vrais incidents ne surviennent.
FAQ
Qu’est-ce que la modélisation d’attaques dans le contexte du SIG et de l’analyse spatiale ?
La modélisation d’attaques est le processus de simulation de scénarios de menace potentiels à l’aide de données géospatiales pour évaluer les vulnérabilités, les stratégies de réponse et l’exposition au risque dans des environnements physiques. Plutôt que de prédire des événements précis, elle se concentre sur la préparation en cartographiant les trajectoires de déplacement, les zones de détection et l’agencement des infrastructures critiques. Les plateformes SIG permettent aux planificateurs de visualiser et d’analyser ces scénarios dans des contextes géographiques réels.
Comment le SIG est-il appliqué à la modélisation d’attaques pour la planification de la défense et de la sécurité ?
Le SIG est utilisé en modélisation d’attaques pour intégrer des couches de données spatiales comme le relief, les réseaux routiers, les limites d’installations et les zones de couverture de capteurs dans un environnement géospatial unifié. Les analystes utilisent des outils comme l’analyse de réseaux, les calculs de visibilité directe et la cartographie de proximité pour simuler comment des menaces pourraient circuler dans un paysage ou l’exploiter. Cette intelligence spatiale permet aux équipes de sécurité de tester plusieurs scénarios et d’évaluer les vulnérabilités selon différentes conditions géographiques.
Quels sont les avantages pratiques de la technologie géospatiale pour la modélisation d’attaques ?
Utiliser le SIG pour la modélisation d’attaques aide les organisations à identifier les points faibles de leur posture de sécurité en explorant un large éventail de scénarios de menace avant que de vrais incidents ne se produisent. Les outils de visualisation spatiale permettent aux planificateurs de communiquer clairement des évaluations de risques complexes entre équipes, ce qui améliore la planification de la réponse coordonnée. Il en résulte une meilleure résilience et une allocation des ressources plus éclairée pour la protection des infrastructures critiques.
Quelles considérations techniques sont importantes lors de la mise en œuvre d’un système de modélisation d’attaques fondé sur le SIG ?
Une considération technique clé est de veiller à ce que les jeux de données géospatiales soient exacts, à jour et à l’échelle appropriée pour les scénarios modélisés, car la qualité des données affecte directement la fiabilité des simulations. Intégrer à une plateforme SIG des flux de données en temps réel, comme le suivi GPS ou des réseaux de capteurs, peut renforcer les capacités de modélisation dynamique des menaces. Les équipes de sécurité doivent aussi prévoir des contrôles d’accès et des protocoles de classification des données, car les couches géospatiales utilisées en modélisation d’attaques contiennent souvent des informations opérationnelles sensibles.